
9月21日,智谱宣布将ZCode正式开源,并再次致歉为ZCode产品安全和代码数据问题致歉。
前一晚,智谱已经宣布将上线“数据内容不留存”功能,为企业和开发者用户提供更严格的数据隐私保护。
至此,ZCode客户端擅自上传用户数据的安全事件有了官方的回应和技术解决办法。
这次安全事件的起源,是9月18日凌晨,独立开发者ferstar在排查智谱ZCode的本地目录时,注意到硬盘占用“有些不对劲”。
他找到一个约313MB的加密文件。虽然文件打不开,但附带的清单写得很清楚:里面装着他一个10GB项目的约4.2万个文件,超过八成是项目的历史修改记录。
状态栏显示,这个包已经尝试上传了564次,因为全部失败,这才留在了他的电脑上。
如果那564次里成功了一次,这件事可能至今无人知晓。
9月20日,ZCode安全事件进一步升级。
太原承明科技有限公司近日发函称,智谱ZCode 客户端在承明科技不知情、未同意的情况下,自动将本地工作区打包加密后上传至智谱服务器。
总结下来:承明科技在使用智谱ZCode客户端后,6个工作区内容被完整上传;在智谱公开道歉及更新客户端版本后,仍有项目被上传;且上传内容被加密,私钥由智谱掌握、承明科技自身无法查看被上传内容。
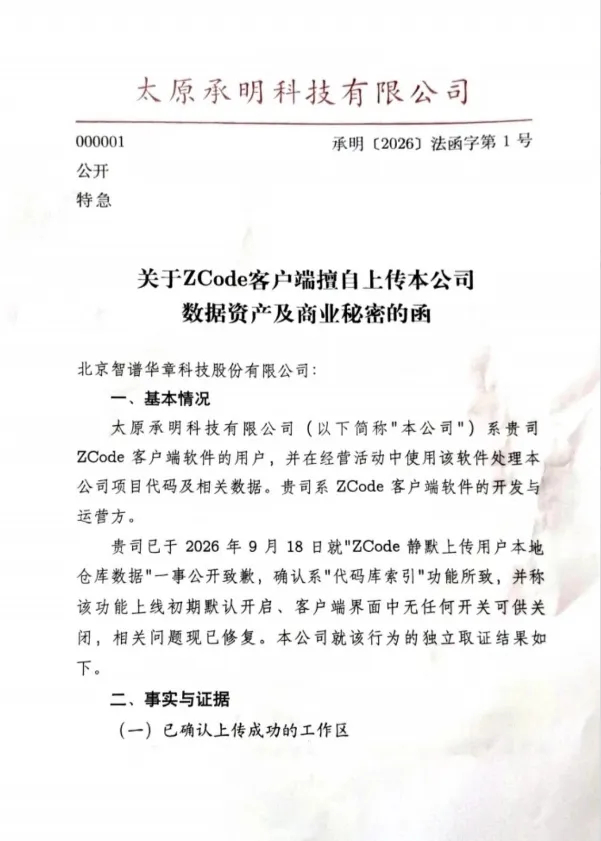
承明科技还提到一个细节:使用ZCode客户的全部网络请求均指向智谱在新加坡注册的海外子公司,因此要求智谱明确责任主体。
从开发者发帖质疑,到公司发函质询,三天之内,智谱做完了一整套动作:道歉、整改、请两家第三方机构审计、把ZCode整个开源。
我们复盘这件事的完整链条,能看到智谱的执行力,也能看到整个AI编程工具行业无法回避的信任问题:当数据上云之后,从外部可能永远无法验证到底会发生什么。
一个用户“打不开的包”
据ferstar逆向还原,ZCode是这样悄悄上传数据的:
只要账号处于登录状态,ZCode桌面端就会在后台自动将整个工作区压缩打包,从完整的.git提交历史、reflog记录,到LFS大文件缓存和应用全局配置,加密之后不经智谱业务服务器中转,直传阿里云OSS。

这个过程中,有两个细节值得关注。
一是加密方式。ZCode客户端每次打包前向服务端索取上传凭证和一把RSA公钥,本地加密,私钥只存在云端。用ferstar的话说,你本地生成的那几百兆密文,连你自己都解不开。也就是说,加密保护的是传输过程,不是用户;而它防得住第三方截获,却防不住持有私钥的平台。
二是开关。ZCode界面上有两个看似相关的选项,ferstar逐一对照代码逻辑后发现:所谓“优化体验”,管的是数据要不要被用于模型训练;所谓“仓库快照索引”,管服务器收到数据后建不建检索目录。
两个选项都关掉时,本地打包上传照常跑。在一次活跃使用中,他观察到快照机制被触发了62次。
随后,另一位开发者冯若航在Mac上独立复现了整个取证流程。他在4个工作区的快照记录里看到,至少有一份快照的状态文件带有服务端接收确认标记,而这种标记按代码逻辑只可能在上传获得服务端确认之后写入。
也就是说,至少有一台机器上的数据真的离开过本地。这也是整个事件中为数不多的、可以被第三方独立验证的直接证据。
三天,从群内致歉到全量开源
安全事件爆发后,接下来三天,智谱的动作密度相当高。
9月18日当天,智谱在ZCode用户群内致歉,承认Repo Wiki功能生成Wiki页面时可能触发仓库数据上传(Repo Wiki指基于代码仓库自动生成的、结构化项目文档知识库),称数据在云端用完即销毁。
同时,智谱给出四项承诺:修复、开源、第三方审查、为全体用户重置一次周额度。

9月20日晚间,“智谱开放平台”公众号宣布MaaS平台近期将上线“数据内容不留存”功能:开通后平台不再对用户输入输出做静态存储,数据只用于完成当次调用。
公告同时留了边界:Batch API、File API这类需要持久化的功能不在覆盖范围内,法规要求留存或核查违规的场景下,数据可能留存30天及以上。

9月21日早间,ZCode宣布正式开源,客户端、后端服务、共享UI、Agent CLI和运行时源码全部放上GitHub。
智谱承诺,代码数据无留存,也从未用于模型训练。
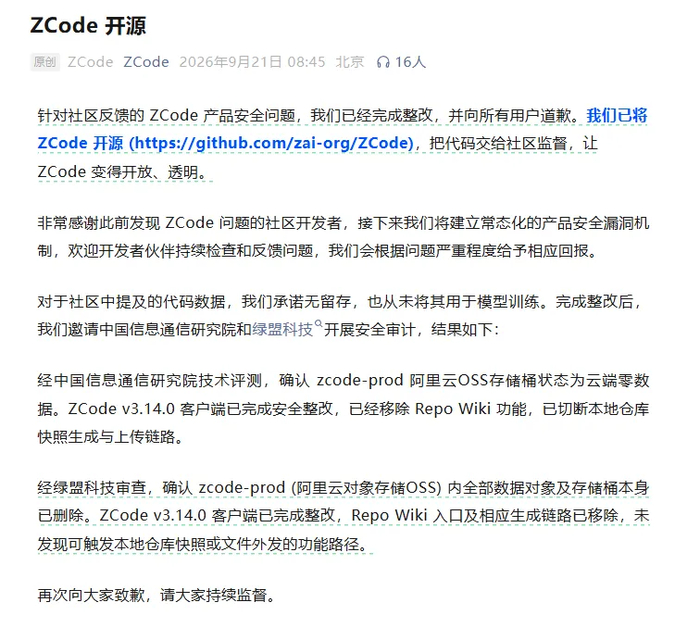
同时,智谱公布的两份第三方结论:中国信息通信研究院评测,确认zcode-prod这个阿里云OSS存储桶处于“云端零数据”状态;绿盟科技的审查确认,桶里的数据对象连同存储桶本身都已删除,v3.14.0客户端移除了Repo Wiki入口和对应生成链路,审查中未找到仍能触发本地仓库快照或文件外发的路径。
认错、补偿、第三方审计、开源透明化,这套组合拳在代码安全危机应对里算是非常快速而完整的。
至于为什么这么完整快速的回应,原因也很直接:对于智谱而言,开发者信任是起商业模式的根基。
2026年1月,智谱以“全球大模型第一股”登陆港交所,支撑估值的核心叙事是GLM的编程能力和24.2万付费开发者撑起来的Coding生态。
最新财报显示,2026年上半年,智谱MaaS开放平台及API业务收入达到8.25亿元,同比增长2736%,收入占比从15.2%升至86.5%。
分歧依然存在
智谱已经提出了完整的技术解决办法,但争议仍未结束。
最大的争议是智谱解释,事件关键原因是“Repo Wiki”和“默认开启”:一个生成代码知识库的功能,上线初期默认打开,影响了部分用户。
但社区的逆向记录里有三个疑点,这个解释盖不住。
第一,上传的触发时机包括用户每次发送提问之前,跟生成Wiki页面无关,而官方文档自己写明生成Wiki不读项目历史,那为什么打进包里的东西,86.6%都是历史记录?
第二,9月16日的v3.12.2更新日志里有一条“优化仓库快照上传的内存占用”,这条日志在事件发酵后被删除了。删除公开记录行为受到外界质疑,因为如果是意外行为,通常不会被工程团队持续做内存优化。
第三,隐私政策对收集范围的措辞是用户“通过对话”提交的内容,而后台自动打包整个项目,不在这个描述范围内。
再看智谱的回应,其中“立即销毁”“不会保存”“从未用于模型训练”,回答的都是数据的去向。用户能看到的事实只到“数据离开了自己的电脑”为止,之后服务器上谁有权限访问、解密能力在谁手上、历史数据执行了什么删除策略,外部既无法验证,也无法证伪。
“客户端+云端”架构的安全盲区
事实上,智谱ZCode安全事件不是孤例,而是所有“客户端+云端”架构的共同盲区。
2026年7月。安全研究员cereblab用抓包工具证实,xAI的编程工具Grok Build会静默打包用户的整个Git仓库,传到谷歌云存储。
上传的内容包括用户明确指示不要读取的文件和明文凭证,上传流量5.1GiB,而完成对话所需的上下文只有约192KB,隐私开关和服务端的上传标志完全解耦。
xAI的回应路径和智谱几乎一致:承诺清除数据,随后将Grok Build完整开源,采用Apache-2.0协议,超84.5万行Rust代码,九天收获超过2.1万Star。
即将上市的Anthropic,更是频繁被开发者吐槽,旗下Claude Code也被曝光过在用户不知情时回传位置和身份信息。
——
智谱用三天时间走完了从道歉到开源的全流程,速度和态度都值得肯定。
但信任的答案,或许永远不在代码里。
对开发者而言,最朴素的诉求始终是和平台对等,是对自己的代码使用知情、可控、可验证。

4001102288 欢迎批评指正
All Rights Reserved 新浪公司 版权所有
